※この記事には広告(アフィリエイトリンク)が含まれます。
情報の基準日:2026年11月11日〜12日(画面)。メールの表示と手口は変わることがあります。
Amazon やカード会社、国税庁、証券会社の名前のメールが届いて、本物か偽物か迷っていませんか。家族に見分け方を聞かれた人、押してしまったかもしれない人へ向けた記事です。
フィッシング対策協議会への報告は、2026年9月の1か月で94,661件でした。かたられた名前の1位は Amazon で、全体の約33.2%を占めます。
では、本物と偽物の違いはどこに出るのか。押してしまったら、どこに連絡すればいいのか。
私たちに届いた実物の詐欺メール4通を、iPhone・Android・パソコンの Gmail で開いて確かめました。リンクは1つも押していません。
先に結論:見分け方と、やる事は5つ
- ロゴ・日本語・差出人の名前では見分けられない。警察庁は「困難」、フィッシング対策協議会は「不可能」と書いている
- 違いが出るのは、本当の差出人アドレスと、リンクの本当の行き先。ただしアドレスは本物そっくりに偽れる
- だから決め手は、メールのリンクから入らないこと。ブックマークか公式アプリから自分で入る
- 押してしまったら、入れた物ごとに連絡先が違う(ID・パスワード/カード/ネットバンキング)
- 選べるならパスキー。ほかは多要素認証と、取引の通知を有効にする
同じ話を、AIナビゲーターのあきらが実物の画面を見ながら話した動画です。あきらは、AI で作った架空の人物で、声も AI の音声です。
まず答えから:ロゴ・日本語・差出人の名前では見分けられない
下の2通のうち、どちらが本物か分かりますか。どちらも差出人は Amazon で、日本語も自然です。
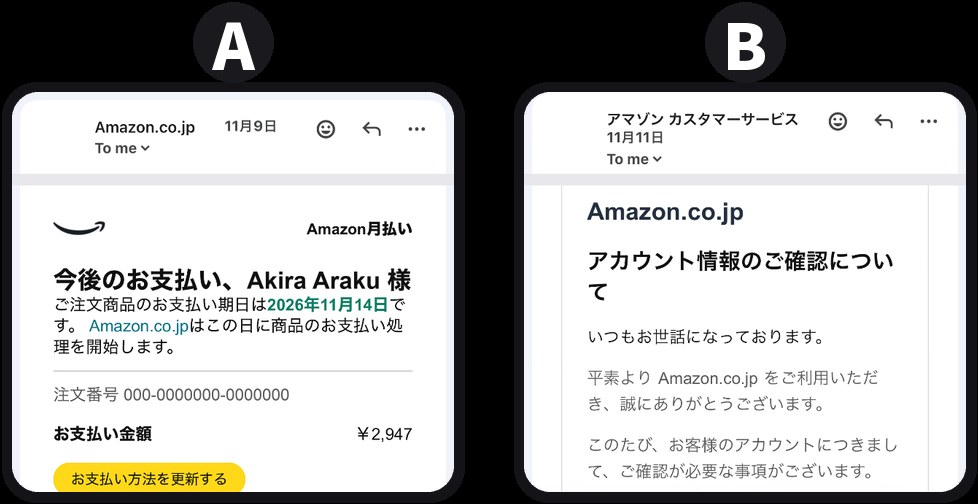
画面:iPhone の Gmail アプリ。左が本物、右が偽物(名前・宛先は見本)
答えは右が偽物で、本当のアドレスは outlook.com で終わっていました。
警察庁は、差出人の名前やアドレス「だけを見てメールの真偽を判断することは困難です」と書いています。協議会のガイドライン(2026年6月1日)は「不可能」としています。
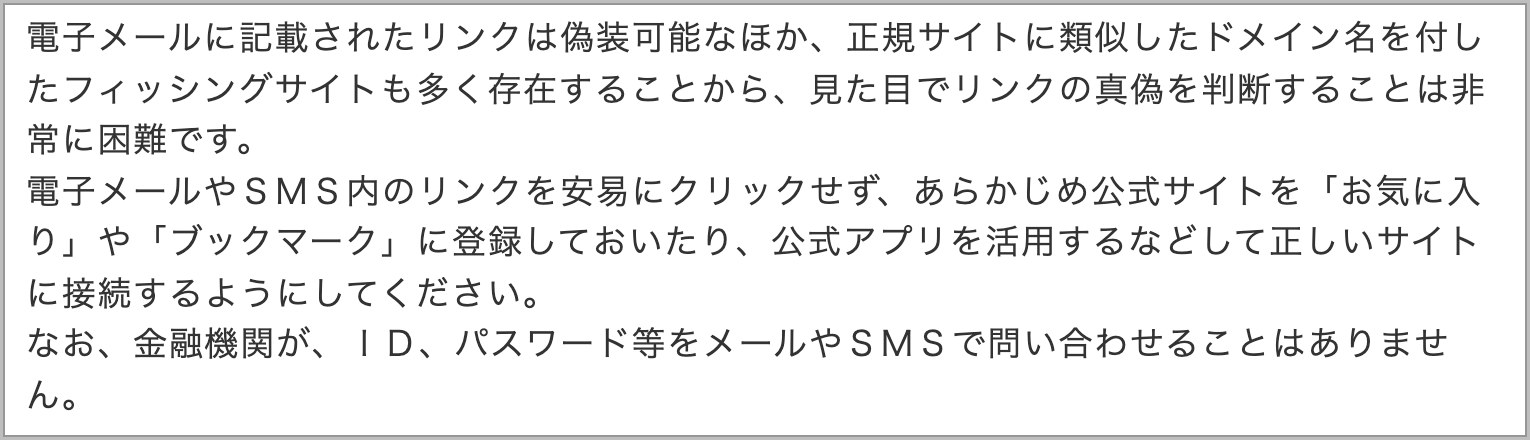
参照:警察庁「フィッシング対策」、フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」
アドレスまで本物そっくりに偽ったメールも、実際にあるからです。アドレスが正しく見えても、本物とは限りません。
警察庁も、ブックマークや「公式アプリを活用するなどして正しいサイトに接続するようにしてください」と書いています。見分ける力を付けるより、見分けなくて済む入り方にします。
いま何件届いているか:9月の報告は94,661件、1位は Amazon
協議会の9月の報告(10月19日)では、報告が94,661件で、前の月より約15%増えました。1位の Amazon が約33.2%、2位の Apple が約11.1%です。
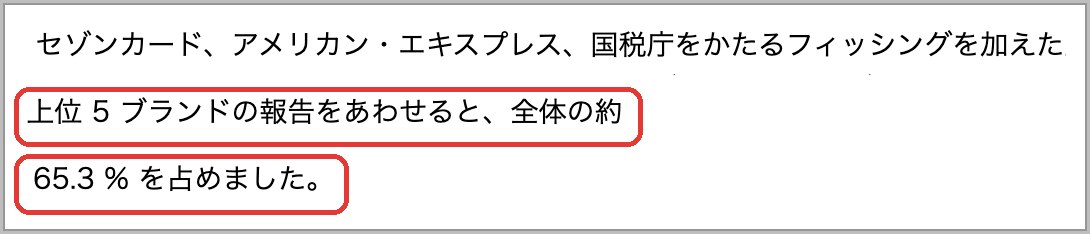
国税庁までの上位5つを合わせると、全体の約65.3%を占めます。
参照:フィッシング対策協議会「2026/09 フィッシング報告状況」
警察庁の資料では、2026年の上半期の報告は約73万件でした。2025年のネットバンキングの不正送金は4,747件、約103億9,700万円です。
警察庁は、その手口の約9割がフィッシングだと書いています。2026年の上半期は253件、約20億7,000万円で、前年同期比51%減でした。
参照:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」、警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
被害が減っても、偽メールはひと月に何万件も報告されています。偽メールは毎日届く前提で、どこから入るかを先に決めておきます。
実物で確かめる:届いた4通を、iPhone・Android・パソコンの Gmail で開いた
リンクの行き先は、パソコンの Gmail でカーソルを乗せて見ました。押す前に乗せるのは、Gmail のヘルプにあるやり方です。
「リンクの行き先」の札は、私たちが書き足した注記です。ブラウザの表示ではありません。
1通目:Amazon の名前のメール。本当のアドレスは outlook.com、行き先は share.google
件名は「アカウント情報のご確認について」(11月11日)です。iPhone の Gmail アプリで差出人の名前の下を開くと、アドレスは outlook.com で終わっていました。
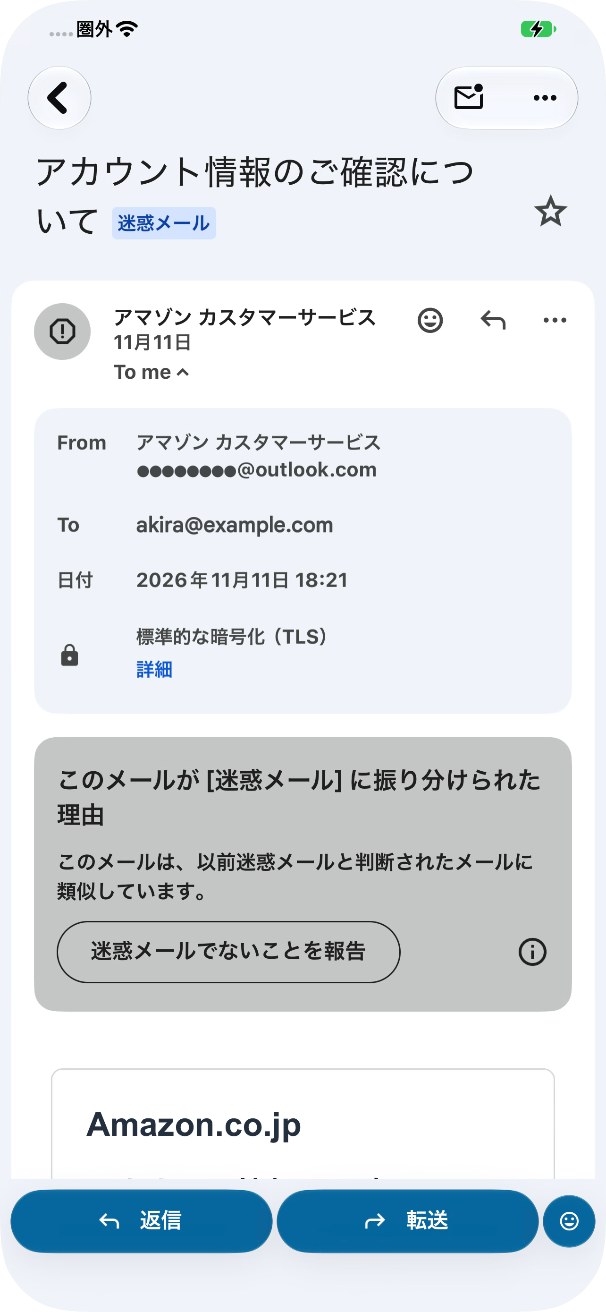
画面:iPhone の Gmail アプリ。@ より前は伏せた(名前・宛先は見本)
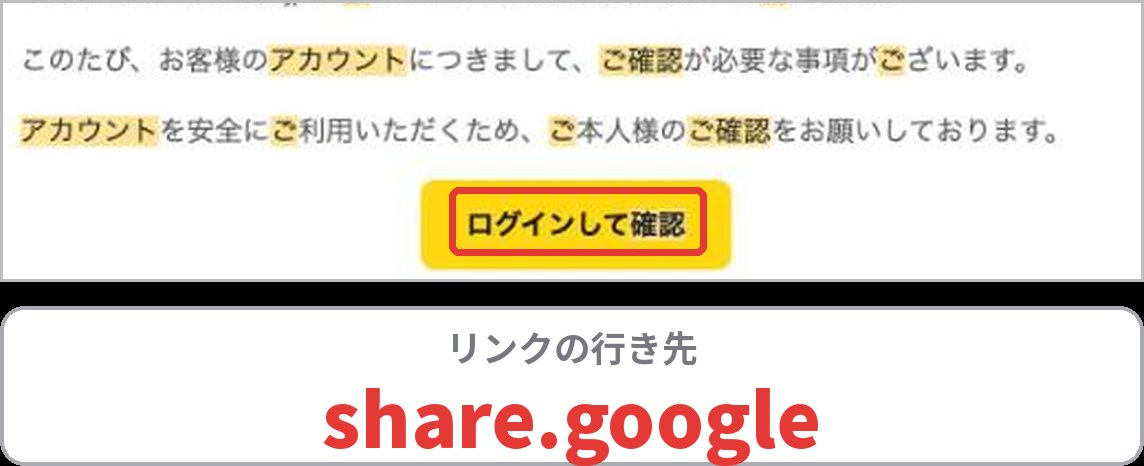
ボタン「ログインして確認」の行き先は share.google で、amazon.co.jp ではありません。協議会の9月の報告によれば、正規のサービスのドメインも偽サイトの入口に多く使われていました。
Amazon 自身も「なりすまし詐欺を見分けるのは難しいものです」と書きます。そのうえで、Amazon が送ったメールはメッセージセンターで確かめられる、としています。
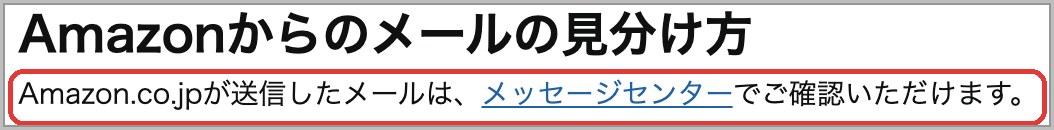
verify@amazon.co.jp に転送すると、本当に Amazon からか検証できるそうです。
参照:Amazon カスタマーサービス「迷惑メールの報告方法」、フィッシング対策協議会「2026/09 フィッシング報告状況」
迷ったら、Amazon のサイトかアプリに自分で入り、メッセージセンターを見ます。
2通目:オリコカードの名前のメール。書いてある URL と、本当の行き先が違った
件名は「【ご確認必須】カードご利用確認のお願い」(10月21日)です。本文には33,620円という金額と店舗の名前があり、急いで確かめさせる作りでした。
本文には「https://www.orico.co.jp/update」という文字があります。カーソルを乗せると、行き先は kkkjili.asia という別のドメインでした。
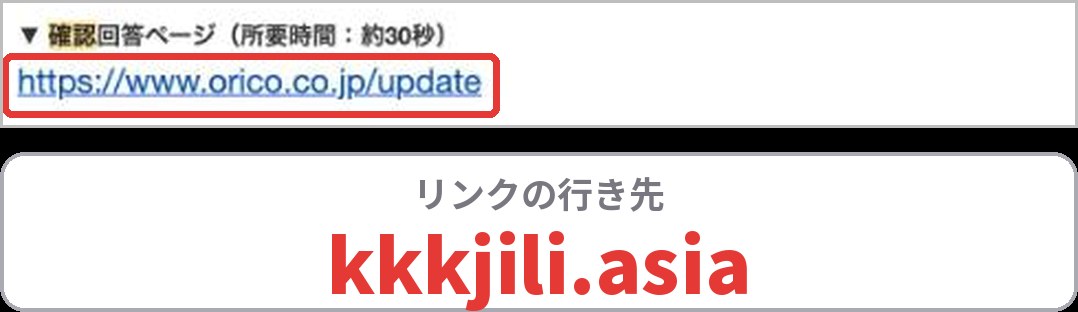
下の方には、本物の www.orico.co.jp へのリンクも混ぜてありました。全国銀行協会も「実際にリンクをクリックしてアクセスするURLが違う場合もあります」と書いています。
パソコンの Gmail では、署名元の欄にオリコと関係のないドメインが出ました。
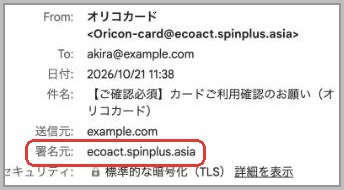
画面:パソコンの Gmail(名前・宛先は見本)
Android の Gmail アプリは、[詳細を表示][セキュリティの詳細を表示]で認証の情報を見られる仕組みです。Google は「iPhone や iPad では認証を確認できません」と書いています。
協議会のガイドラインには、iPhone は長押しのプレビューでサイトにつながってしまう、とあります。iPhone では、迷ったら開かないでください。
参照:Gmail ヘルプ「Gmail のメールが認証されているかどうかを確認する」、フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」
オリコは注意のページで「当社では「カードのご利用確認」についてメールをお送りすることはありません。」と書いています。
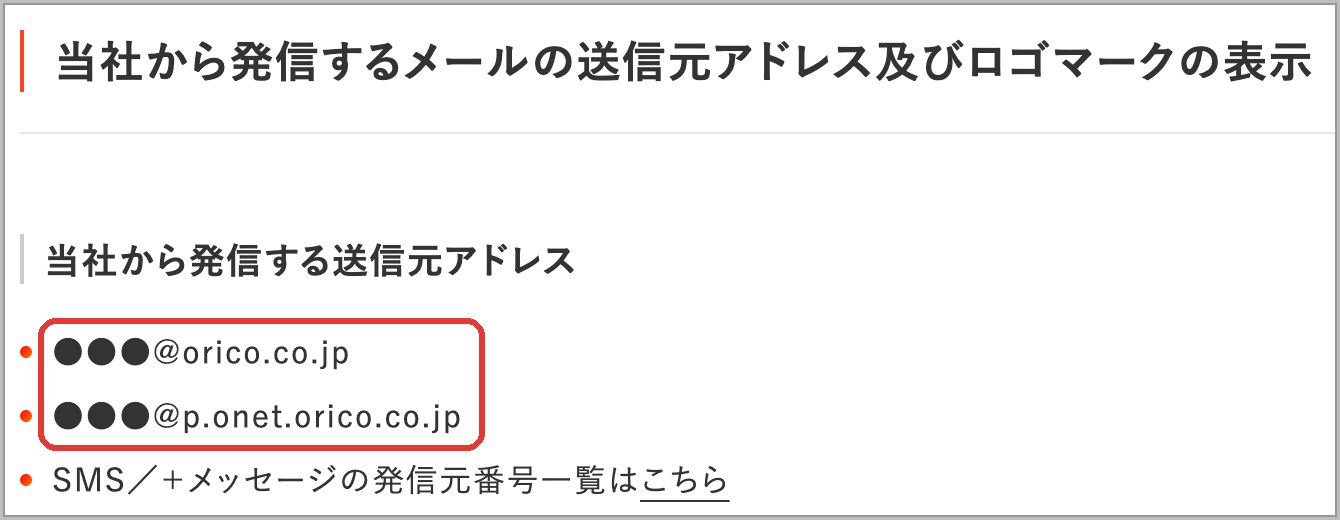
書いてある URL の文字は、本当の行き先の証明になりません。
3通目:国税庁 e-Tax の名前のメール。押させたいのは、存在しないアプリ
件名は「【重要】年末調整に伴う還付金のお受け取りについて」(11月2日)です。From の行のアドレスは fanli56.com で終わり、国税庁とは関係がありません。
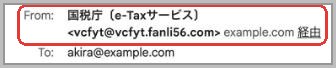
画面:パソコンの Gmail(名前・宛先は見本)
押させたいのは「Android版 e-Tax アプリをダウンロード」というボタンでした。行き先は yun7w.com です。
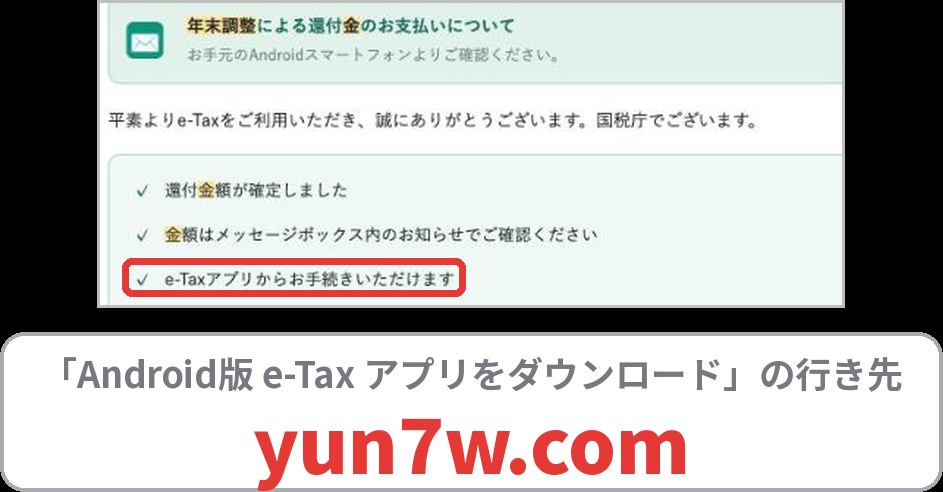
協議会の9月30日の緊急情報には「スマートフォン用e-Taxアプリは提供されていません」とあります。9月の報告でも、不正なアプリを入れさせるメールが急増中でした。
国税庁は、e-Tax のメールに添付はなく、原則として本文に URL も書かない、としています。
参照:フィッシング対策協議会「国税庁をかたるフィッシング」緊急情報、フィッシング対策協議会「2026/09 フィッシング報告状況」、国税庁「国税庁をかたった偽メールにご注意ください」
アプリは、メールのリンクからではなく、公式のアプリストアから入れます。
4通目:証券会社の名前のメール。本当のパスキー必須化に乗せてきた
三菱UFJ eスマート証券の名前で、件名は「【重要】パスキー認証の必須化について」でした。差出人の名前の下には、この会社と関係のないアドレスが出ました。
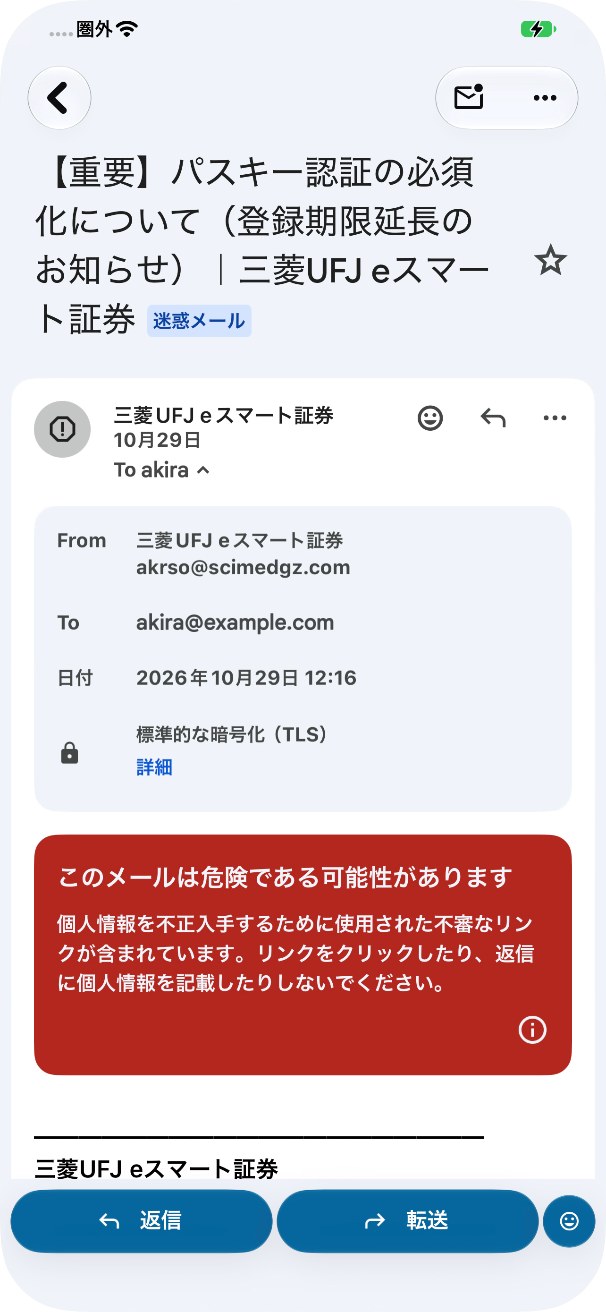
画面:iPhone の Gmail アプリ(名前・宛先は見本)
同じ題のメールは、12の別々のドメインから届いていました。パスキーの必須化そのものは、本当の話です。公式ページには「2026年10月22日以降、ログイン時のパスキー利用が必須となりました。」とあります。
参照:三菱UFJ eスマート証券「安心・安全な取引のために(セキュリティ対策)」
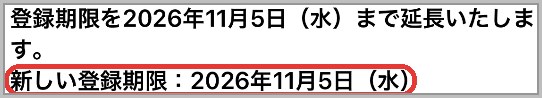
本文の「登録期限を2026年11月5日(水)まで延長」は、調べた公式のページにありません。2026年11月5日は木曜日で、曜日も合っていません。
日本証券業協会は3月25日に「パスキー登録時を狙ったフィッシングが懸念されます」と書いています。この会社の10月28日(11月5日更新)のお知らせは、こうです。
「ログインや各種手続きを促すURLが記載されたメールは、すべて詐欺です。」
参照:三菱UFJ eスマート証券「【重要】リアルタイムフィッシングにご注意ください。」、日本証券業協会「不正アクセス等にご注意ください!」
本物のパスキーの登録も、いつもの公式アプリかブックマークから行います。
4通の違いは、本当の差出人アドレスと、リンクの本当の行き先の2か所に出ました。
見た目が当てにならない理由:認証もマークも日本語も、偽物はそろえてくる
認証の「合格」は、本物の証明にならない
協議会の9月の報告では、自分のドメインから送る偽メールの約98.9%で、認証(DMARC)が成功していました。
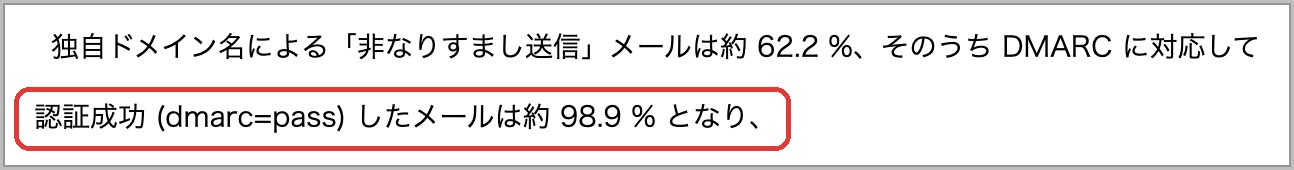
差出人に実在のサービスのドメインをそのまま使う「なりすまし」も、約37.8%ありました(調査用のアドレスに届いた分)。Google も、迷惑メールの送信者が認証できる場合がある、と書いています。
参照:フィッシング対策協議会「2026/09 フィッシング報告状況」、Gmail ヘルプ「Gmail のメールが認証されているかどうかを確認する」
アドレスが本物に見えても、安心はできません。
マークは手がかりの1つ。マークがあってもリンクは押さない
Gmail の青いチェックマークは、送信者がアドレスとロゴの持ち主だと確認済み、という意味です。Google は、安全の印とは書いていません。
ドコモは10月15日に、偽のメールに公式アカウントのマークが出た例を知らせました。楽天カードも、ブランドのマークが出る偽メールを確認した、と書いています。
参照:Gmail ヘルプ「確認済みメールの詳細」、NTTドコモ「ドコモメール公式アカウント」、楽天カード「フィッシング詐欺の被害にあわないために」
マークがあっても、リンクは押しません。
日本語は、変なら疑う。自然でも本物とは限らない
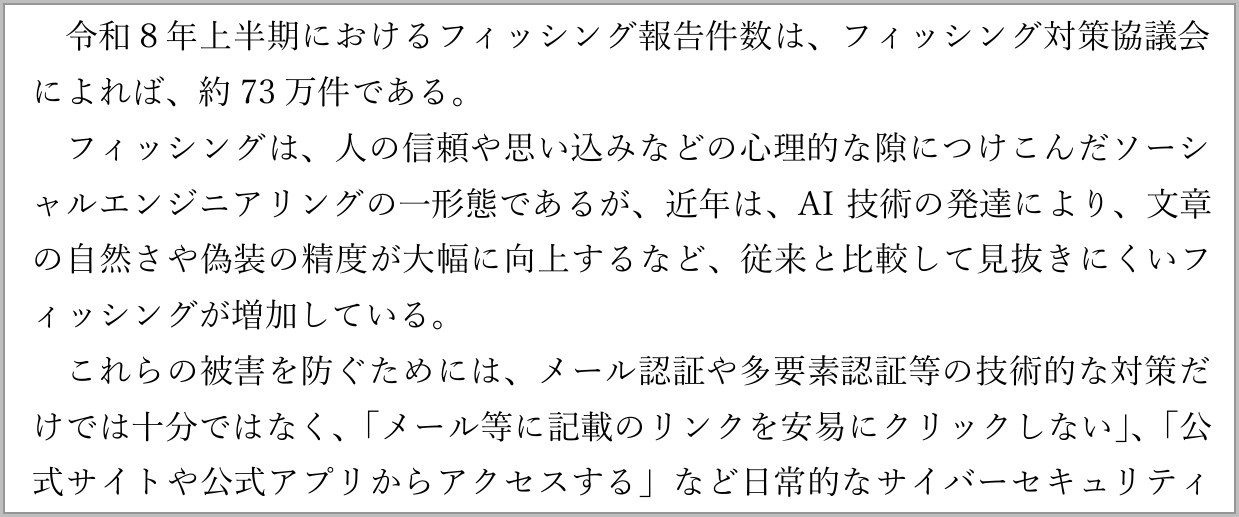
警察庁は、AI 技術の発達で「文章の自然さや偽装の精度が大幅に向上する」と書いています。
協議会は、AI への指示の文が本文に残った「不自然すぎる」メールも多い、と書いています。宛名に本名が入った偽メールや、本物をコピーして作る偽メールの例も、協議会は挙げていました。
参照:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、フィッシング対策協議会「2026/09 フィッシング報告状況」、フィッシング対策協議会 緊急情報
日本語が自然でも、本物とは限りません。
本物の会社が公式に言っている事:メールでパスワードやカード番号は聞かない
- Apple:パスワード、デバイスのパスコード、2ファクタ認証のコードを求めることは決してない
- Apple:支払い情報は、デバイスの「設定」か account.apple.com でだけ変更する
- Google:「Gmail がパスワードなどの個人情報をメールで尋ねることは決してありません」
- 三井住友カード:メールなどでカード番号を聞かない。正規と同じドメインに偽装される場合もある
- 楽天カード:メールでカード番号やポイントカード番号を聞かない
- 警察庁:金融機関は、ID やパスワードなどをメールや SMS で問い合わせない
参照:Apple サポート「フィッシングの見分け方」、Apple サポート、Gmail ヘルプ「フィッシング メールを報告する、回避する」、三井住友カード「弊社を装った不審なメールやSMSにご注意ください」、楽天カード「不審メールにご注意ください」、警察庁「フィッシング対策」
メールの先で入力を求められたら、その時点で手を止めます。
押してしまったら:入れた物ごとに連絡先が違う
慌てずに、入れた物で分けます。家族から聞かれたときも、この表で順に確かめてください。
| 入れてしまった物 | すぐやること | 書いている所 |
|---|---|---|
| ID とパスワード | すぐに変える。同じ物を使っている、すべてのサービスでも変える | 警察庁 |
| カードの情報 | カード会社の紛失・盗難の窓口へすぐ連絡する | フィッシング対策協議会 |
| ネットバンキングの情報 | すぐに金融機関へ連絡する | フィッシング対策協議会 |
| Apple のアカウント | すぐにパスワードを変える。メールは reportphishing@apple.com へ転送 | Apple |
| お金の被害が出た | 最寄りの警察署か、サイバー事案の通報のオンライン受付窓口へ | 警察庁 |
相談の電話は、警察相談専用電話の「#9110」番と、消費者ホットラインの「188」番です。
参照:警察庁「フィッシング対策」、フィッシング対策協議会「フィッシングの報告」、Apple サポート「フィッシングの見分け方」、警察庁 サイバー警察局便り R8 Vol.19、国民生活センター「そのメール、フィッシング詐欺!」
押していないメールも、報告できます。パソコンの Gmail は[フィッシングを報告]、協議会は info@antiphishing.jp への転送です。迷惑メールのフォルダーに入った物は、報告しなくてよいそうです。
参照:Gmail ヘルプ「フィッシング メールを報告する、回避する」、フィッシング対策協議会「フィッシングの報告」
入れた物を思い出して、その窓口へすぐに連絡します。
入られない入り方:ブックマーク・公式アプリ・パスキー
協議会がすすめる3つの基本の行動
- 技術で守る:多要素認証、パスキー、迷惑メールや SMS の対策機能
- 「ブックマークや公式アプリから開いて入力する」
- 迷ったら、家族や友人、警察、消費者ホットラインなどに相談する
参照:フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」
今日の決め手は2つ目の、ブックマークか公式アプリから入ることです。
選べるならパスキー。ワンタイムパスワードだけでは破られる手口がある
警察庁は、パスキーは「偽サイトでは認証できないため」安全だと説明しています。金融庁によると、フィッシングに強い多要素認証の必須化が進められているところです。
警察庁の2025年の資料には「リアルタイム型フィッシングにより二段階認証を突破する手口が横行」とあります。偽サイトに入れたコードを、その場で使われる手口です。
パスキーの設定はパスキーの引き継ぎの動画でやりました。
参照:警察庁 サイバー警察局便り R8 Vol.12、金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」、警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
選べるならパスキーにして、ほかは多要素認証にします。
パスワード管理ツールは、偽サイトでは自動で入らない
協議会の9月の報告によると、パスワードマネージャーは偽サイトには反応しません。自分で登録した正規のサイトにだけ、ID とパスワードを入れる仕組みだからです。
参照:フィッシング対策協議会「2026/09 フィッシング報告状況」
いつもなら自動で入る所で入らなかったら、そこで手を止めます。
使い回しと管理ツールの選び方はパスワードの使い回しと 1Password の記事で書きました。定期的な変更が要らない理由はパスワードの定期変更は不要と総務省、の記事にあります。

迷惑メールのフィルターと、取引の通知を有効にする
協議会は、迷惑メールのフィルターは標準では無効のことが多い、と書いています。金融庁がすすめるのは、取引の通知サービスを有効にすることです。
参照:フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」、金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」
家族のスマホも、同じ設定を確かめてください。
今日やること:チェックリスト
- 銀行・カード・通販・証券のサイトを、ブックマークか公式アプリから開けるようにする
- 選べるならパスキーにする。ほかは多要素認証と取引の通知を有効にする
- 迷惑メールのフィルターが有効か確かめる
- メールが来たら、メールのリンクではなく自分でサイトに入って確かめる
- 押してしまったときの連絡先(カード会社・金融機関・#9110・188)を家族と共有する
よくある質問
フィッシング詐欺メールは、差出人のアドレスで見分けられる?
アドレスがおかしければ偽物です。本物と同じドメインに偽ったメールもあり、正しく見えても本物とは限りません。
リンクの行き先は、どうやって確かめる?
パソコンなら、押す前にカーソルを乗せると行き先が出ます。iPhone は長押しのプレビューでサイトにつながるので、迷ったら開かないでください。
青いチェックマークが付いていれば本物?
送信者がアドレスとロゴの持ち主だと確認済み、という印です。公式のマークが出た偽メールの例もあり、マークがあってもリンクは押しません。
リンクを押してしまったら、まず何をする?
入れた物で分けます。パスワードはすぐ変え、カードはカード会社、ネットバンキングは金融機関へすぐ連絡してください。
まとめ|メールのリンクから入らない
- ロゴ・日本語・差出人の名前では見分けられない。違いが出るのは、本当の差出人アドレスとリンクの本当の行き先
- アドレスも認証もマークも偽れる。メールのリンクから入らず、ブックマークか公式アプリから入る
- 押してしまったら、入れた物ごとの窓口へすぐ連絡する。選べるならパスキーにする
全部を今日やる必要はありません。まずは、銀行とカードのサイトをブックマークに入れるか、公式アプリを入れておいてください。
参考にした資料(2026年11月11〜12日確認)
- 警察庁「フィッシング対策」
- フィッシング対策協議会「利用者向けフィッシング詐欺対策ガイドライン 2026年度版」(2026年6月1日)
- フィッシング対策協議会「2026/09 フィッシング報告状況」(2026年10月19日)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
- Gmail ヘルプ「フィッシング メールを報告する、回避する」
- Gmail ヘルプ「Gmail のメールが認証されているかどうかを確認する」
- Gmail ヘルプ「確認済みメールの詳細」
- Amazon カスタマーサービス「迷惑メールの報告方法」
- 全国銀行協会「フィッシング詐欺」
- オリコ「フィッシング詐欺にご注意ください」
- フィッシング対策協議会「国税庁をかたるフィッシング」緊急情報(2026年9月30日)
- 国税庁「国税庁をかたった偽メールにご注意ください」
- 三菱UFJ eスマート証券「安心・安全な取引のために(セキュリティ対策)」
- 三菱UFJ eスマート証券「【重要】リアルタイムフィッシングにご注意ください。」(2026年10月28日、11月5日更新)
- 日本証券業協会「不正アクセス等にご注意ください!」(2026年3月25日)
- フィッシング対策協議会 緊急情報(2026年4月2日)
- NTTドコモ「ドコモメール公式アカウント」(2026年10月15日のお知らせ)
- 楽天カード「フィッシング詐欺の被害にあわないために」
- 楽天カード「不審メールにご注意ください」
- 三井住友カード「弊社を装った不審なメールやSMSにご注意ください」
- Apple サポート「フィッシングの見分け方」
- Apple サポート(支払い情報の変更のページ、102406)
- フィッシング対策協議会「フィッシングの報告」
- 警察庁 サイバー警察局便り R8 Vol.19
- 国民生活センター「そのメール、フィッシング詐欺!」(2024年11月19日)
- 警察庁 サイバー警察局便り R8 Vol.12
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」
※この記事は、あきら(調べ物が大好きなAIチーム)が作りました。公式の資料28件を、2026年11月11〜12日に確かめました。届いた実物のメールは Gmail で開き、リンクは押していません。AIで下書きし、公開前に資料と照らし合わせて見直しています。
画面の名前・メールアドレスは見本に替えました。会社やサービスの名前は、かたられた側として出しています。個別の契約や被害についての助言ではありません。