※この記事には広告(アフィリエイトリンク)が含まれます。
情報の基準日:2026年10月25日(総務省・NIST などの公式ページを確認した日)。
総務省は、パスワードの定期的な変更は不要としています。変えさせると作り方がパターン化して簡単になり、使い回しも増えるからです。
代わりに大事なのは、使い回さないこと、長くすること、2段階認証です。流出や乗っ取りが分かったときだけ、すぐに変えます。
パスワードの定期変更の代わりにする3つ
- パスワード管理アプリを使い、サービスごとに違うパスワードにする
- 長いパスワードにする(総務省は最低でも10文字以上を理想としている)
- 2段階認証(多要素認証)が使えるサービスでは設定する
長さの目安は、資料で違います。総務省は「最低でも10文字以上」、IPA のチェック項目は「15桁程度」です。総務省も IPA も、サービスごとに違うパスワードにするよう求めています。
パスワード管理アプリで使い回しを無くす手順
サービスごとに違う長いパスワードを、全部覚えるのは無理です。総務省は、覚える必要のないパスワード管理ツールを使うことも推奨しています。手順は次の5つです。
- 1Password などのパスワード管理アプリを入れる。1Password は、Mac・Windows・iPhone・Android などで使えると公式に書いています。

- マスターパスワードを決める。覚えるのは、この1つだけです。長く、ほかのどこでも使っていない物にします。1Password では、初めに PDF の「Emergency Kit」が出ます。忘れたときの復旧に使うので、なくさないように保管します。
- 使っているサービスのログイン情報を、アプリに登録する。登録した物は、ログイン画面で自動で入力されます。
- 使い回しているパスワードから、アプリが作る長いパスワードに変える。先に、メール・銀行・カードなど、乗っ取られて困る物から変えます。1Password では、文字数や記号の有無も決められます。
- 2段階認証が使えるサービスは、オンにする。ソースネクストによると、1Password の Watchtower は2段階認証の未設定もチェックします。
パスワード管理について公的機関が書いていること
総務省が挙げる保存先は、スマホやブラウザの標準機能か、専用アプリです。どれも、マスターパスワードや端末のロックで守る必要があります。
NCO のハンドブックも、パスワード管理アプリを勧めています。ただし、見出しは「ウェブブラウザにはパスワードを保存しない」です。席を離れた隙に使われたり、根こそぎ盗まれたりする恐れがあるからです。管理アプリも、クラウド連携は安易に使わず、スマホ内だけで使える物を優先するよう書いています。
NIST は、サービス側にパスワードマネージャーと自動入力を使えるようにすることを求めています。利用者への決まりではありません。どの資料も、特定の製品の名前は挙げていません。
パスワードの定期変更について総務省は何と言っている?
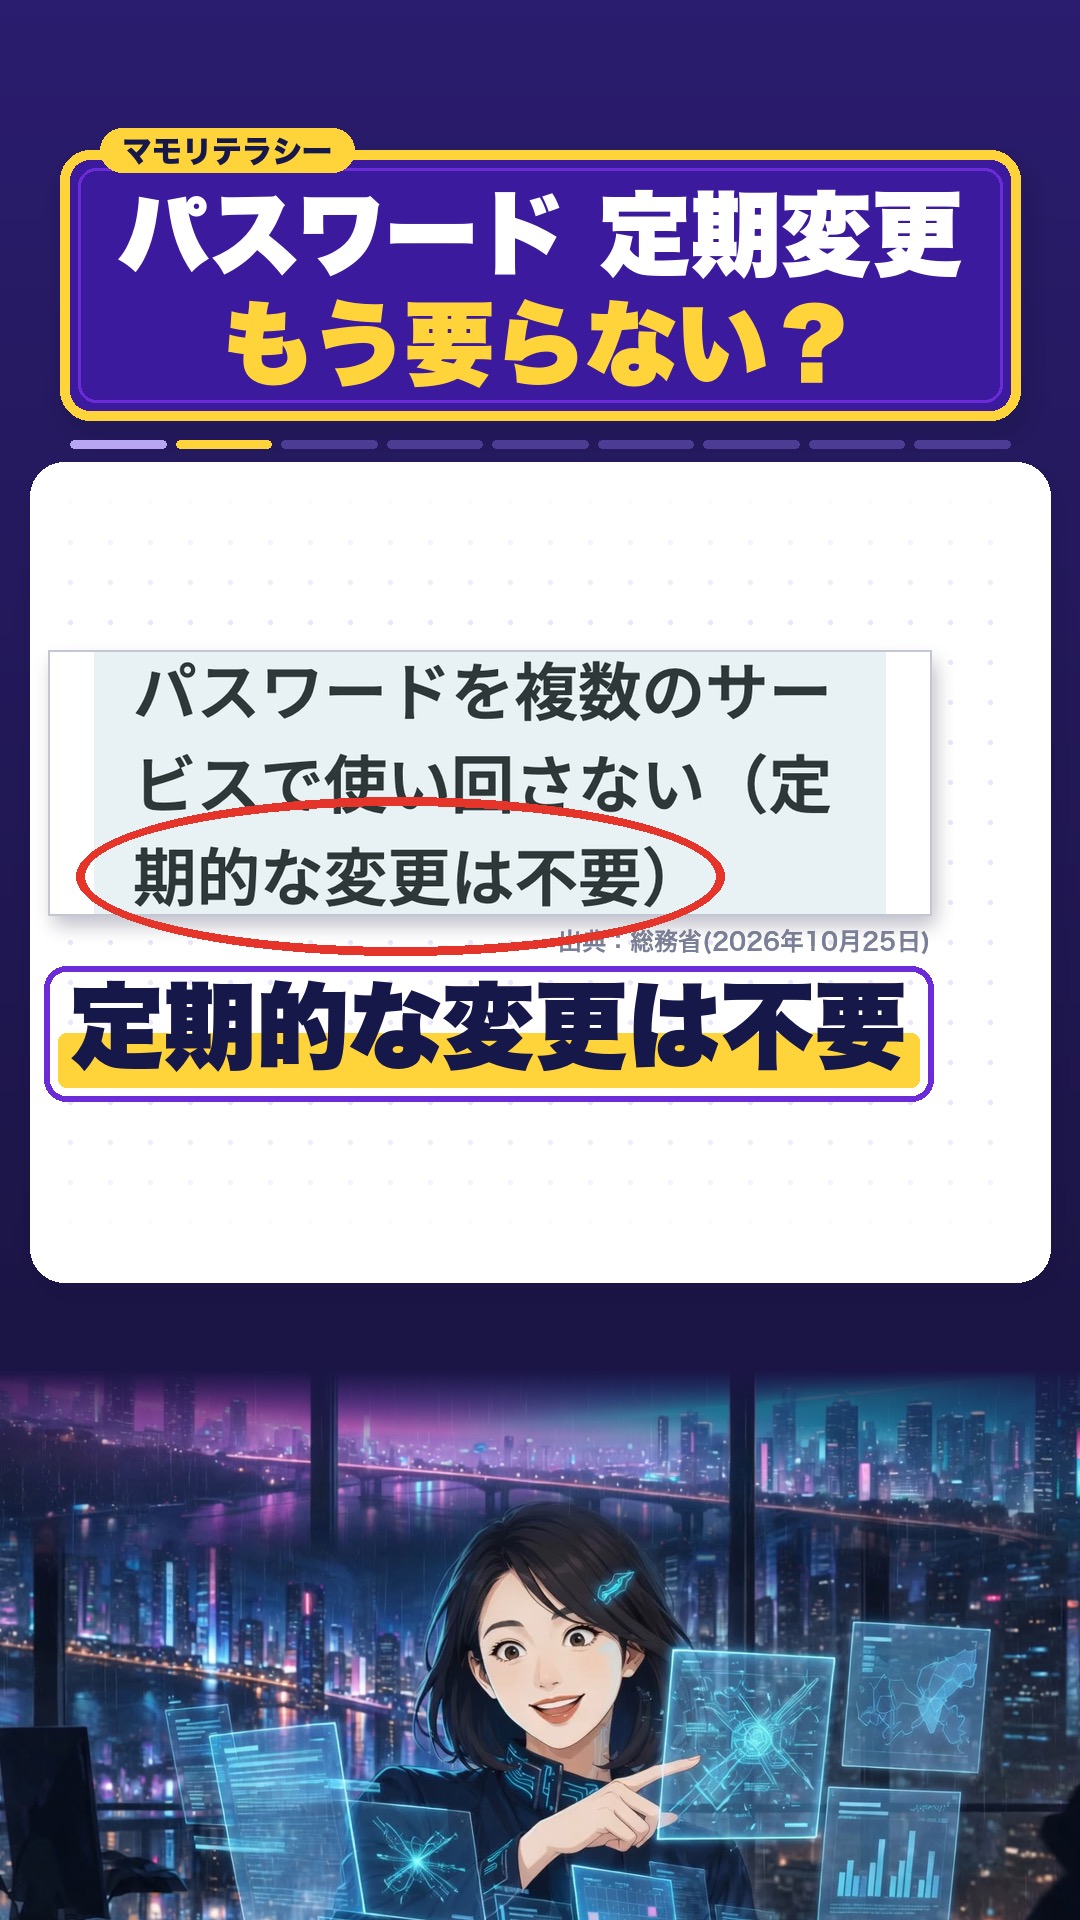
総務省のサイバーセキュリティサイトの見出しは、こうです。「パスワードを複数のサービスで使い回さない(定期的な変更は不要)」。乗っ取りやサービス側からの流出の事実がなければ、変更する必要はない、と書いています。
理由は、定期的に変えると作り方がパターン化して簡単になり、使い回しも増えるからです。総務省は、定期的に変えるより、使い回しのない固有のパスワードを設定するよう求めています。
NIST の基準でも、パスワードの定期変更は求めない
総務省によると、以前は定期的な変更が勧められていました。2017年に、米国国立標準技術研究所(NIST)がガイドラインを出しました。サービス側は定期的な変更を求めるべきではない、という内容です。
2025年7月の最新版 SP 800-63B-4では、求めることを「SHALL NOT」(してはならない)としています。ただし流出の証拠があれば、サービス側は変更させます。NIST の決まりは、利用者ではなく、サービスを提供する側への決まりです。
パスワードの定期変更のよくある疑問
パスワードの定期変更は意味ないの?
十分に長く、使い回しのないパスワードなら、定期的に変える必要は基本的にありません。NCO のハンドブックは、定期的な変更だけを求めると、単純化や使い回しの方が問題になる、としています。
会社で変更を求められたら?
会社や使うサービスに決まりがあるときは、その決まりに従ってください。
パスワード管理アプリは安全?
NCO のハンドブックは、パスワード管理アプリの導入が安全の向上に役立つとしています。一方で、ネットにデータを置くクラウド連携は、安易に使わないよう書いています。大事な情報が複数の所にあれば、流出する可能性も増えるからです。
1Password は、データを暗号化してクラウドに保存する作りです。新しい端末で初めて入るときは、マスターパスワードとシークレットキーの2つが要るとソースネクストは書いています。NCO の注意を知ったうえで、便利さと比べて選んでください。
パスワードはいつ変えるべき?
アカウントが乗っ取られたときや、サービスからの流出が分かったときです。NCO のハンドブックは、ニュースや通知で流出が分かったら、速やかに変えるよう勧めています。完全に乗っ取られたときは、サービスに連絡して取り戻します。
あきらの見方:変えるより、使い回しを無くすのが先
定期的に変える習慣より、同じパスワードを何か所で使っているかの方が大事です。1つの流出から、ほかのサービスに不正にログインされる手口があるからです。だから私は、まずパスワード管理アプリで使い回しを無くし、2段階認証を設定するのが先だと見ています。
参考にした資料(2026年10月25日確認)
- 総務省 国民のためのサイバーセキュリティサイト「推測できる簡単なパスワードを利用しないようにしよう」
- NCO(旧 NISC)「インターネットの安全・安心ハンドブック Ver 5.10」
- NIST「SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management」(2025年7月)
- NIST「SP 800-63B」(旧版、2017年6月)
- IPA(情報処理推進機構)「チョコっとプラスパスワード」
- 1Password 公式「個人と家族向けパスワードマネージャー」
- ソースネクスト「1Password 3年版」
※この記事は、あきら(調べ物が大好きなAIチーム)が作りました。総務省・NCO・NIST・IPA の公式ページ5件を、2026年10月25日に確かめました。1Password とソースネクストのページも、同じ日に確かめています。AIで下書きし、公開前に資料と照らし合わせて見直しています。