※この記事には広告(アフィリエイトリンク)が含まれます。
情報の基準日:2026年11月10日〜11日(画面と手続き)。手続きと条件は変わることがあります。
同じパスワードを、いくつものサービスで使っていませんか。カードや銀行の不正利用のニュースを見て、気になっている人へ向けた記事です。
カードの不正利用の被害額は、2025年の1年間で510.5億円でした(日本クレジット協会)。ネットバンキングの不正送金は、令和7年に約104億円です(警察庁)。
では、使い回しで何が起きるのか。そして、何から直せばいいのか。
総務省やカードの業界団体などの公式ページを読みました。iPhone・Android・Mac の画面でも、確かめ方と 1Password の始め方を通しています。
先に結論:今日やるのは5つ
- 使い回していると、一か所から漏れた ID とパスワードで、ほかのサービスにも入られる可能性がある(総務省)。必ずやられる、ではない
- まず確かめる。iPhone は「パスワード」アプリ、Android や Chrome は Google のパスワードチェックアップ
- 先に直すのは、銀行とカードを登録しているサイト。お金が直接動く所から
- 覚えるのを1つにする道具が 1Password。パスワードを変えても防げない偽サイトには、パスキーと多要素認証
- マスターパスワードを忘れたときのために、最初の日に復元コードを設定し、Emergency Kit と一緒に保管する
同じ話を、AIナビゲーターのあきらが画面を見ながら話した動画です。
まず答えから:漏れるのは相手のサービスの側かもしれない
総務省は、使い回しの危なさをこう書いています。「サービスから流出したアカウント情報を使って、他のサービスへの不正ログインを試す攻撃の手口が知られています」。
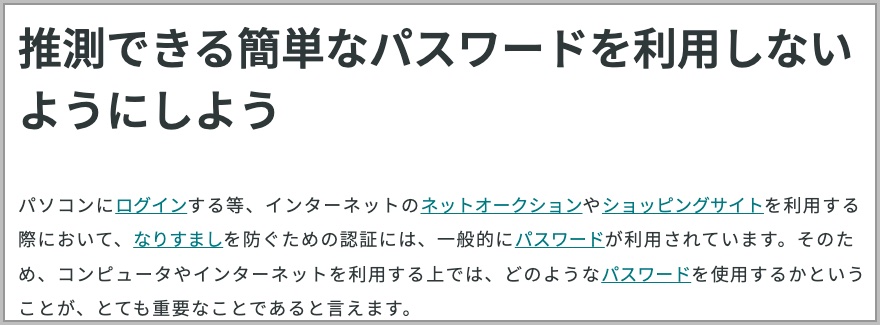
参照:総務省「推測できる簡単なパスワードを利用しないようにしよう」
自分が気をつけていても、漏れるのは相手のサービスの側という場合があります。必ずやられる、ではありません。入られる道を、自分で開けている状態です。
今日やることは「確かめる・任せる・偽サイトに強くする」の3つです。
覚えるのをやめれば、使い回しはやめられます。
クレジットカードで何が起きるか:カードを登録したサイトが入口になる
番号を盗まれていなくても、登録したサイトに入られれば使われるおそれがある
日本クレジット協会は、カード情報を不正に取られていなくても使われるおそれがある、と書いています。条件は、カード情報をサイトに登録していることです。
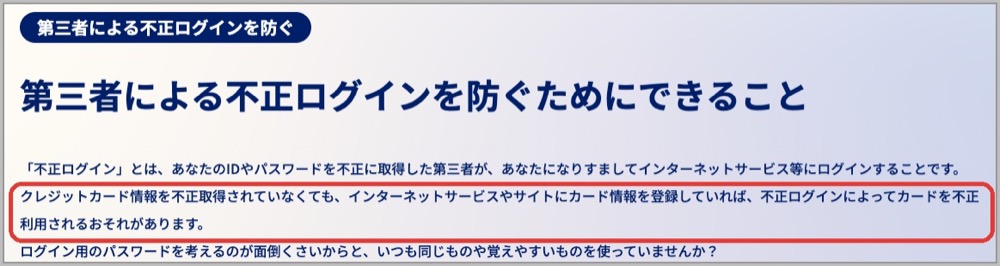
参照:日本クレジット協会「第三者による不正ログインを防ぐためにできること」
通販サイトのパスワードが使い回しなら、よそで漏れた組み合わせで入られるおそれがあります。総務省の事業者向けの資料(平成25年12月)は、この手口を「リスト型攻撃」と呼んでいます。
同じ資料の「本質的な対策」は、サービスごとに違うパスワードにすることです。
参照:総務省「リスト型アカウントハッキングによる不正ログインへの対応方策について」(平成25年12月、事業者向け)
カードを登録したサイトのパスワードは、カードの入口にもなります。
不正利用の被害額は、2025年の1年間で510.5億円
| 期間 | 不正利用の被害額 | うち番号盗用 |
|---|---|---|
| 2024年(1月〜12月) | 555.0億円(協会は「過去最多」) | 513.5億円(92.5%) |
| 2025年(1月〜12月) | 510.5億円 | 475.4億円(93.1%) |
| 2026年4月〜6月 | 107.7億円 | 100.1億円(92.9%) |
年の数字は40社、2026年の四半期は主要事業者48社の集計です。協会は、2026年の調査分から方法を変えたと書いています。前の年と、そのまま並べないでください。
参照:日本クレジット協会「クレジットカード不正利用被害の集計結果について」(2026年9月7日)
この被害額の全部を、使い回しのせいとは言えません。協会の分け方は「番号盗用」までです。
お金が動く規模を知るための数字として読みます。
カード会社も「使い回さない」と書いている。補償の書き方は会社ごとに違う
JCB のページには「複数のサイトで同じID・パスワードを使いまわさない。」とあります。三井住友カードも、会員専用サイトの ID とパスワードを、ほかと同じにしないよう求めています。
補償は2社とも書いていて、三井住友カードは届け出た日から60日前までさかのぼります(特別なケースを除く)。読んだのは2社だけで、どのカードも同じとは限りません。
参照:JCB「お客様の情報を守る対策」、三井住友カード「クレジットカードの不正利用に有効な対策と情報漏洩被害を防ぐ方法を解説」
JCB も、利用代金の明細を自分でも必ず確かめるよう書いています。
銀行で何が起きるか:盗まれた ID とパスワードでお金が動く
警察庁の数字では、ネットバンキングの不正送金は、令和7年の1年間で4,747件、約104億円でした。令和8年の上半期は253件、約20億7,000万円で、前年同期比51%減です。
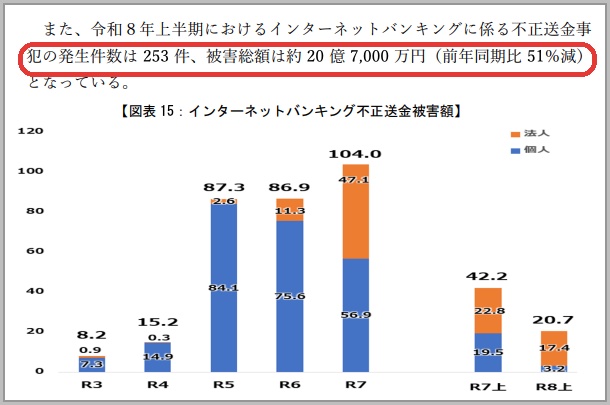
参照:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
警察庁も、原因を使い回しとは書いていません。書いてあるのは、電話でだまして ID とパスワードを盗む新しい手口の被害が急増した、という話です。
盗まれる道は、2つあります。偽サイトや電話にだまされて自分で入力する道と、よそから漏れたパスワードを使われる道です。
使い回しは、2つ目の道を開けたままにすることです。先に2つ目をふさぎ、1つ目は後半の「偽サイトに強くする」でふさぎます。
やめられない理由:サービスの数だけ覚えるのは無理がある
IPA の調査では、使い回しをしていない人は、パソコンで58.1%、スマートフォンで46.6%でした。スマホでは、半分より多い人が使い回している計算です。
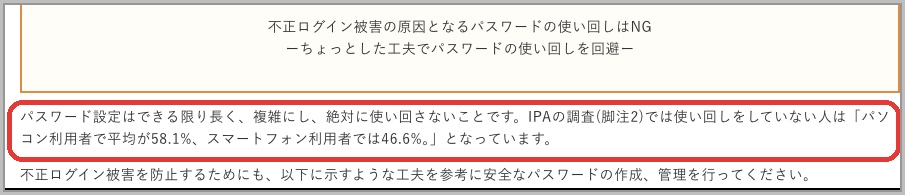
参照:IPA「不正ログイン被害の原因となるパスワードの使い回しはNG」
やめられないのは、覚えようとするからです。総務省は「パスワードを覚える必要のない、パスワード管理ツールを使うことも推奨されます」と書いています。
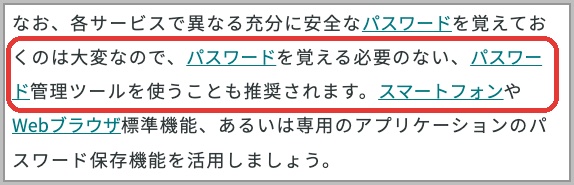
参照:総務省「推測できる簡単なパスワードを利用しないようにしよう」
使う物は「スマートフォンや Webブラウザ標準機能、あるいは専用のアプリケーション」です。スマホの標準の機能で構いません。
同じページの見出しには「定期的な変更は不要」ともあります。詳しくはパスワードの定期変更は不要と総務省、の記事で書きました。
変える回数より、サービスごとに違うパスワードにするほうが大事です。
使い回しを確かめる:iPhone は「パスワード」アプリ、Android は Google
iPhone は「パスワード」アプリの「セキュリティ」を開く
iOS 18 以降の iPhone には「パスワード」アプリがあります。推測しやすい物、ほかでも使った物、漏洩で流出した物を警告すると Apple は書いています。
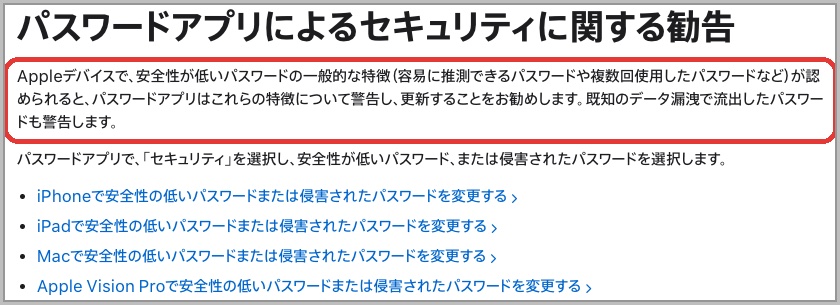
参照:Apple「パスワードアプリでパスワードやパスキーを作成・管理し、Apple製デバイス間で共有する」
見本の登録を3つ、同じパスワードで入れて確かめました。「セキュリティ」に、「使い回しのパスワード」が2件、「推測が容易なパスワード」が1件と出ています。
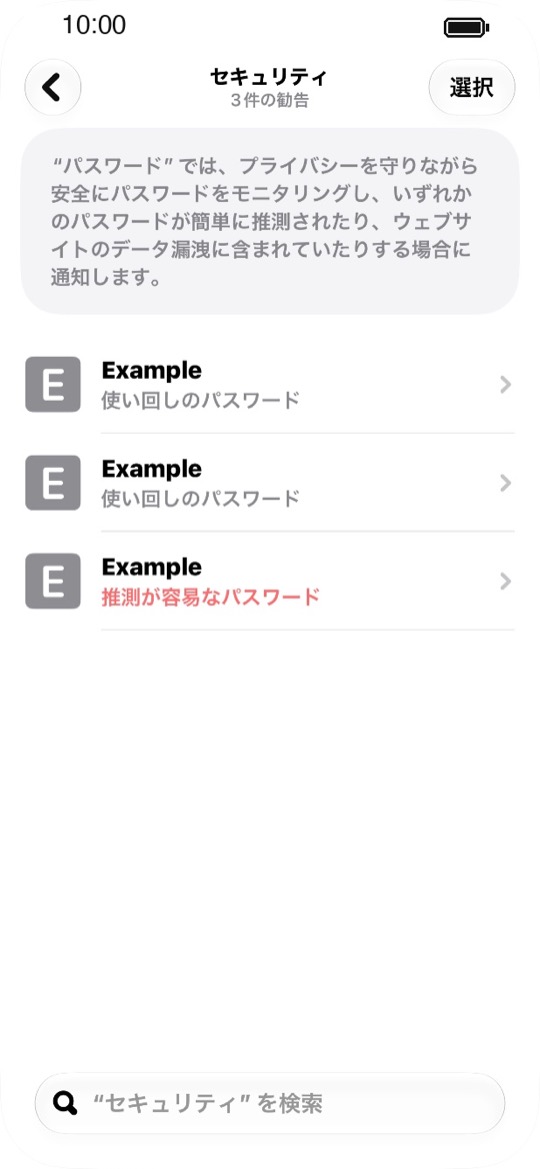
画面:iPhone の「パスワード」アプリ。警告は撮影用の見本(名前・メールは見本)
1つを開くと、どこと同じパスワードなのかまで出ます。
Android と Chrome は Google のパスワードチェックアップ
Android や Chrome に保存している人は、Google のパスワードチェックアップです。「漏洩している」「脆弱である」「複数のアカウントで使用されている」かを確かめられます。
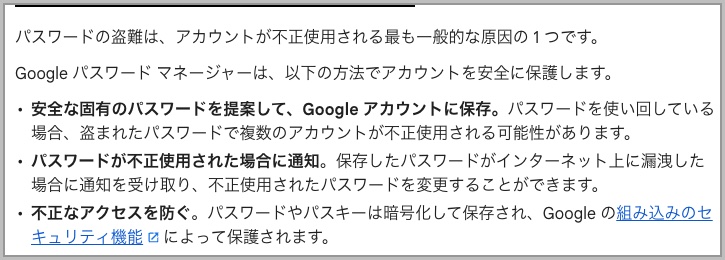
参照:Google「Google アカウントの不正使用されたパスワードを変更する」、Google「Google パスワード マネージャーを使ってみる」
警告が多くても、一度に全部を直す必要はありません。先に直すのは、銀行、カードを登録したサイト、カード会社の会員サイトです。
直す順はお金が直接動く所からで、家族のスマホも同じ所で確かめられます。
どこに任せるか:機器をまたぐかどうかで決める
任せる先の候補は3つです。同じ物差しで比べました。
| 自動入力 | 強いパスワードを作る | 知らせ | 家族と分ける | 使える機器 | |
|---|---|---|---|---|---|
| iPhone の「パスワード」 | ○ | ○ | ○(使い回し・漏洩) | ○(共有グループ) | Apple 製品と、Windows(Windows 用 iCloud) |
| Google パスワード マネージャー | ○ | ○ | ○(漏洩の通知・チェックアップ) | ― | Google アカウント |
| 1Password | ○ | ○ | ○(Watchtower) | ○(保管庫) | Mac・Windows・Linux・iPhone・iPad・Android |
参照:Apple「パスワードアプリでパスワードやパスキーを作成・管理し、Apple製デバイス間で共有する」、Google「Google パスワード マネージャーを使ってみる」、1Password「個人と家族向けパスワードマネージャー」
できることは、どれもよく似ています。家の機器が Apple だけ、Google アカウントだけで済む人は、標準の機能で足ります。
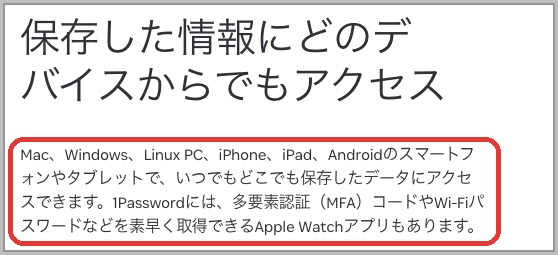
参照:1Password「個人と家族向けパスワードマネージャー」
1Password が向いているのは、機器をまたぐ人です。自分は iPhone、仕事は Windows、家族に Android の人がいる家でも、全員が同じ物を使えます。
分かれ目は、機器や家族がまたぐかどうかです。

1Password の始め方:iPhone・Android・パソコン(Android の Chrome は設定が2か所)
最初に知っておく2つのキーと Emergency Kit
販売元のソースネクストは「覚えるのは、管理用の1つのマスターパスワードだけ。」と書いています。ただし、新しい機器で初めてログインするときは、マスターパスワードとシークレットキーの2つが要ります。
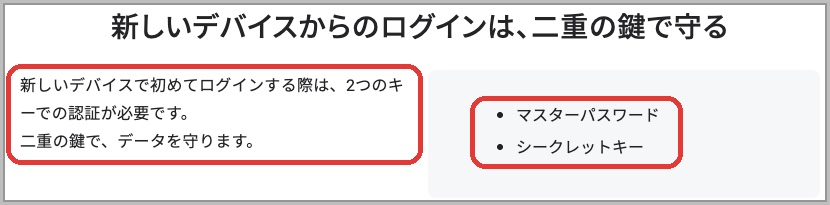
登録の最後に出る PDF が「Emergency Kit」です。シークレットキーが書いてあるので、登録したその日に保存します。
iPhone:サインインして、復元コードを設定し、自動入力をオンにする
サインインは、QR コードを読み取るか、アカウントの詳細を入力するかです。画面には、Secret Key とパスワードの両方が要ると出ます。
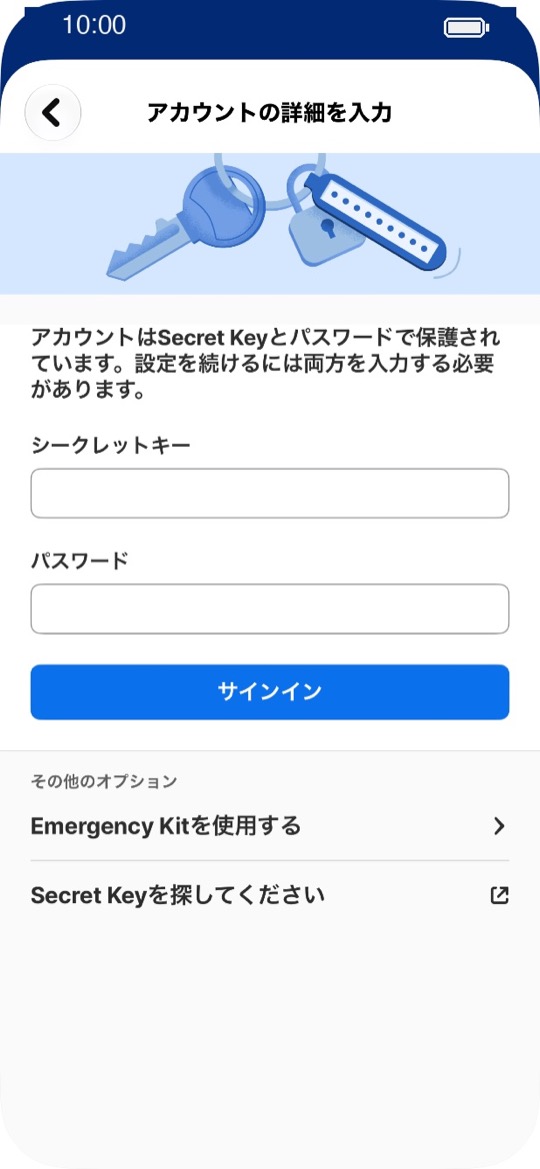
画面:iPhone の 1Password(名前・メールは見本)
サインインが済んだら、最初に復元コードを設定してください(理由は「注意」で)。次は自動入力です。
- アプリの「自動入力はオフになっています」の案内に沿って進む
- 「”1Password” からの自動入力をオンにしますか?」で、オンにする
- 「自動入力がオンになっています」と出れば完了
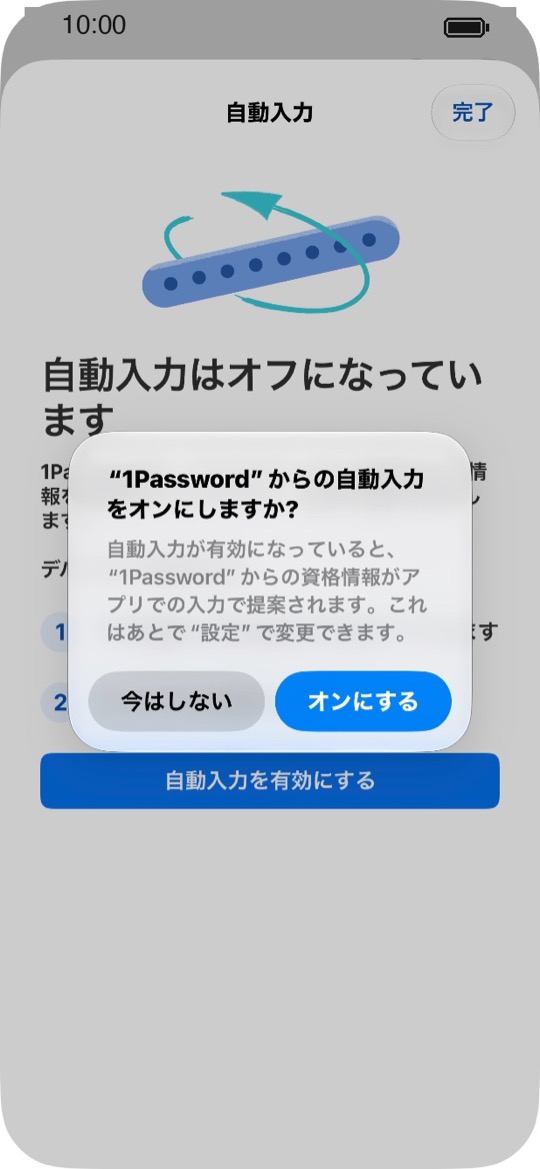
画面:iPhone の 1Password(名前・メールは見本)
ログイン画面でユーザー名の欄を押すと、キーボードの上に鍵の印が出ます。印を押して項目を選べば、ユーザー名とパスワードが入ります。
今までのパスワードを移し、替えるときは 1Password に作らせる
今のブラウザやほかの管理ツールからの移行は、追加のメニューの「データを 1Password に移行する」からです。新しいログインを作ると、最初から長いパスワードが入った状態です。
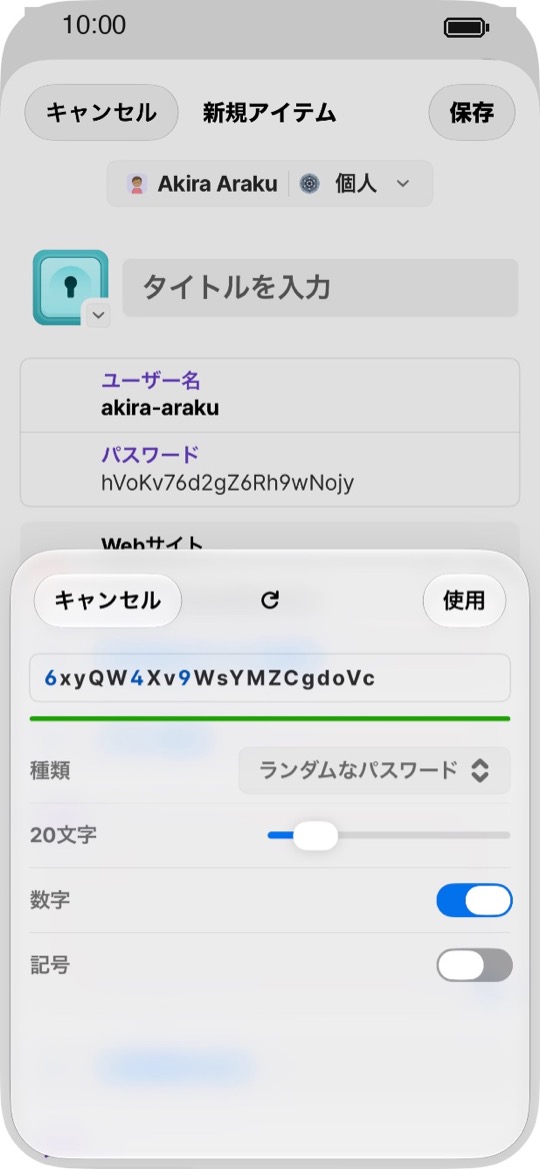
画面:iPhone の 1Password(パスワードは見本)(名前・メールは見本)
覚えられない文字列です。覚えなくていい、というのが今日の芯です。
移し終わったら Watchtower を開き、並んだ物を銀行とカードから替えていきます。
Android:スマホの設定に加えて、Chrome の設定も変える
スマホの設定の自動入力サービスで 1Password を選んでも、Chrome のログイン画面には出ませんでした。出てきたのは、Chrome 自身の候補です。
- Chrome の「設定」→「自動入力とパスワード」→「自動入力サービス」を開く
- 「別のサービスを使用して自動入力」を選ぶ
- 「自動入力サービスを変更しますか?」で「Chrome を再起動する」を押す
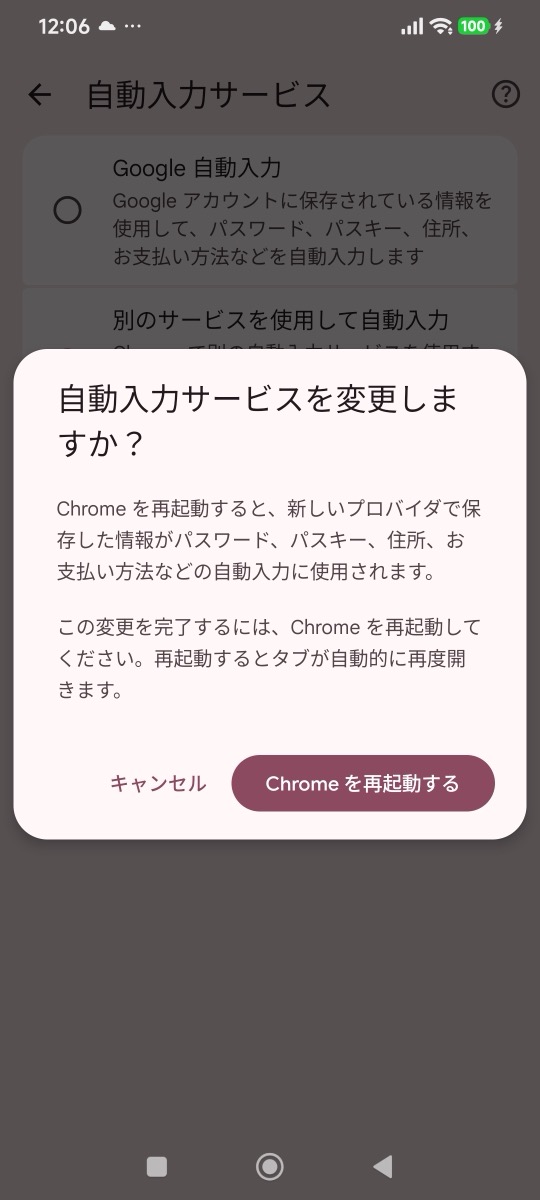
画面:Android(Redmi)の Chrome(名前・メールは見本)
ログイン画面を開き直すと、キーボードの上に 1Password の項目が出ました。Android の Chrome は、スマホの設定と Chrome の設定の2か所を変えます。
パソコン:ブラウザに拡張を入れ、2つのキーでサインインする
Mac の Chrome なら、Chrome ウェブストアから 1Password の拡張を追加します。新しい機器なので、ここでマスターパスワードとシークレットキーを使いました。
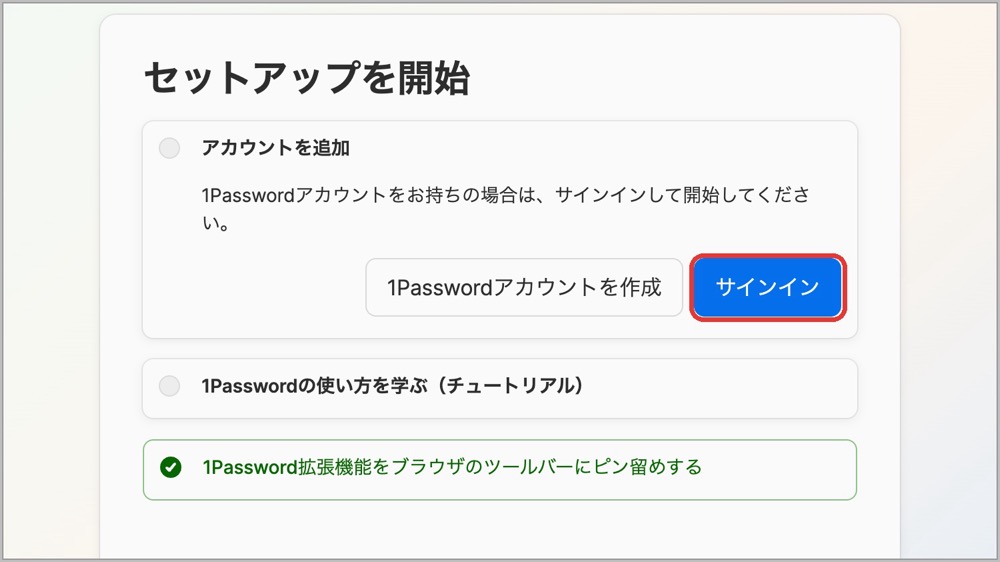
画面:Mac の Chrome(名前・メールは見本)
スマホを替えるときも、新しいスマホでは2つのキーが要ります。替える順番は、機種変更の正しい順番の記事にまとめました。
値段:販売元の3年版は1人用17,980円、5人用27,980円
2026年11月10日の表示で、1人用17,980円、5人用27,980円でした。販売ページには「公式サイトより4,401円お得」とあります。
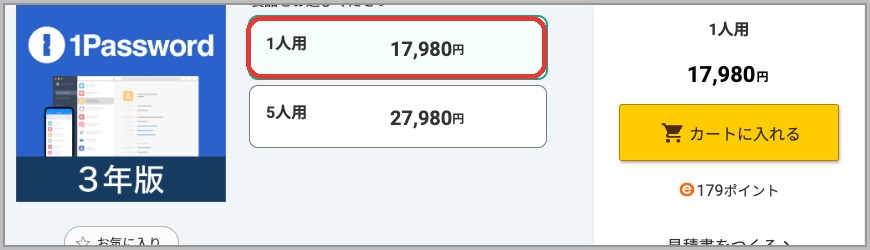
値段と条件は変わるので、買う前に販売ページで確かめてください。
偽サイトに強くする:パスキーと多要素認証、カードは本人認証サービス
どんなに強いパスワードでも、偽サイトに自分で入れてしまえば盗まれます。金融庁の数字では、2025年1月から2026年9月までに、証券口座の不正取引が10,642件でした(暫定値)。
入口として書かれているのは、実在する証券会社を装った偽のウェブサイトです。注記には「パスキー認証等のフィッシングに耐性のある多要素認証の必須化が進められています」とあります。
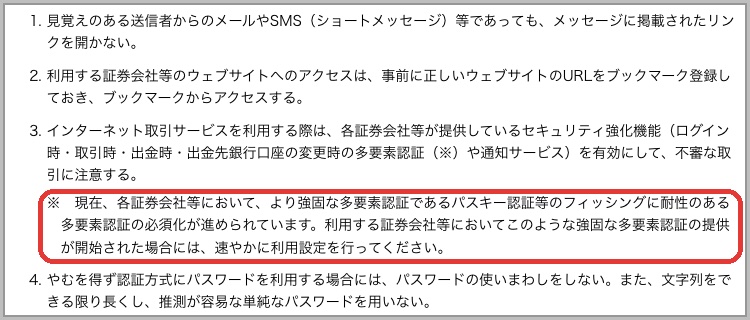
参照:金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」、金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(2026年10月9日)、日本証券業協会「不正アクセス等にご注意ください!」
パスキーの設定はパスキーの動画でやりました。
カードの仕組みは、本人認証サービス(EMV 3-Dセキュア)です。1度だけ使えるワンタイムパスワードで、毎回同じ文字を入れるより安全性が高い、と協会は書いています。
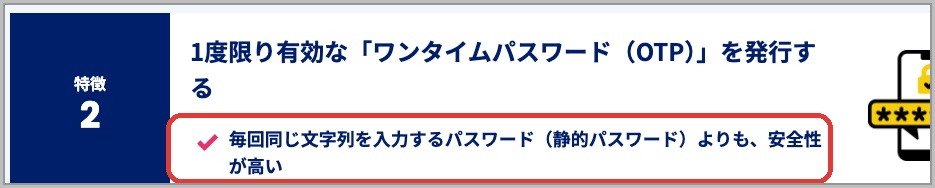
参照:日本クレジット協会「本人認証サービスについて知ろう!」、日本クレジット協会「安全なパスワードを設定しよう!」
- 銀行とカード会社のアプリやサイトで、多要素認証と通知の設定を開く
- カードは、本人認証サービスの登録を確かめる(先に登録が要る)
- パスキーが選べるなら、パスキーにする
偽サイトの道は、パスワードだけに頼らない入り方でふさぎます。
注意:忘れたとき・期間が終わったとき・ほかの道具に入れない
マスターパスワードを忘れると、Emergency Kit だけでは開かない
1Password には、決めた時間が過ぎるとパスワードの入力を求める設定があります。顔や指紋で開けることが多いと忘れやすい、とも公式のサポート(英語)にあります。
参照:1Password Support「About Touch ID security in 1Password for iOS」(英語)、1Password Support「About the security of using your device to unlock 1Password」(英語)
動画の作り手は、長いマスターパスワードを思い出せなくなりました。Emergency Kit に最初から書いてあるのは、サインインのアドレス、メール、シークレットキーです。パスワードは、自分で書き込む欄だけでした。
参照:1Password Support「Get to know your Emergency Kit」(英語)
復元コードも未設定で、Watchtower には「1Passwordアカウントに復元コードがありません」と出ていました。
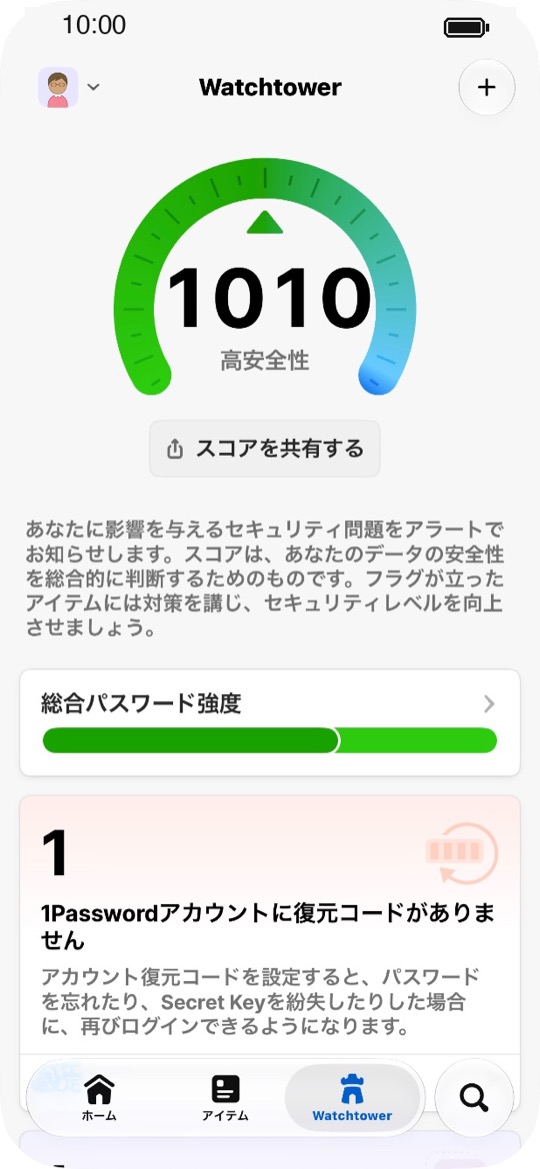
画面:iPhone の 1Password(名前・メールは見本)
Emergency Kit だけでは、マスターパスワードの代わりになりません。
戻す道は、復元コードと家族の管理者。復元コードは作ってすぐには使えない
- 復元コード:個人と家族のアカウントで使える。登録したメールに届く確認コードで本人だと確かめ、新しいパスワードを決め直す
- 家族の管理者:家族のアカウントなら、管理者に戻してもらえる
- 印刷した Emergency Kit の少なくとも1枚に、パスワードを書いておく(公式のすすめ)
参照:1Password Support「Generate and use recovery codes」(英語)、1Password Support「If you forgot your 1Password account password or you can’t unlock the app」(英語)
復元コードは、アカウントの管理の「サインインと復元」から設定しました。作ってすぐには使えず、少なくとも1時間は待つよう書いてあります。
Emergency Kit の保存と復元コードの設定は、登録した日に済ませてください。
パスワードを、ほかの道具にそのまま入れない
作り手が戻れたのは、文字を登録しておく道具にマスターパスワードを入れていたからです。思い出すまで数日かかり、運が良かっただけでした。
そこが漏れたら全部が開くので、ほかの道具にそのまま入れるのはすすめません。
期間が終わっても、登録したパスワードは使える
販売元の3年版は、期間が終わると新しいパスワードを登録できなくなります。登録したパスワードは、そのまま使えます。
CSV で書き出して、ほかのサービスに移すこともできます(販売元の案内)。やめることになっても、中身は閉じ込められません。
今日やること:チェックリスト
- 「パスワード」アプリの「セキュリティ」か、Google のパスワードチェックアップを開く
- 銀行とカードを登録したサイトから、違うパスワードに替える
- 管理ツールを決める(Apple だけ・Google だけなら標準、またぐなら 1Password)
- 1Password を入れた日に、Emergency Kit を保存し、復元コードを設定する
- 銀行とカードで、多要素認証・通知・本人認証サービスを確かめる
- 家族のスマホも、同じ所で確かめる
よくある質問
パスワードの使い回しは、どうやって確かめる?
iPhone は「パスワード」アプリの「セキュリティ」で警告が出ます。Android と Chrome は、Google のパスワードチェックアップです。
スマホに入っている機能だけで足りる?
Apple だけ、Google アカウントだけで済むなら足ります。機器や家族がまたぐなら、1Password のような専用のアプリです。
1Password のマスターパスワードを忘れたら?
復元コードを設定していれば、メールの確認コードのあとで決め直せます。家族のアカウントなら、管理者に戻してもらう道もあります。
まとめ|確かめる、任せる、偽サイトに強くする
- 使い回していると、一か所から漏れた ID とパスワードで、ほかのサービスにも入られる可能性がある
- 確かめるのは「パスワード」アプリか Google のチェックアップ。直すのは銀行とカードから
- Apple だけ・Google だけなら標準、またぐなら 1Password。Emergency Kit と復元コードは最初の日に
全部を今日やる必要はありません。まずは「パスワード」アプリかチェックアップを開き、銀行とカードのサイトが警告に入っていないかを見てください。
参考にした資料(2026年11月10〜11日確認)
- 総務省「推測できる簡単なパスワードを利用しないようにしよう」
- 総務省「リスト型アカウントハッキングによる不正ログインへの対応方策について」(平成25年12月、事業者向け)
- IPA「不正ログイン被害の原因となるパスワードの使い回しはNG」
- 日本クレジット協会「クレジットカード不正利用被害の集計結果について」(2026年9月7日)
- 日本クレジット協会「第三者による不正ログインを防ぐためにできること」
- 日本クレジット協会「安全なパスワードを設定しよう!」
- 日本クレジット協会「本人認証サービスについて知ろう!」
- JCB「お客様の情報を守る対策」
- 三井住友カード「クレジットカードの不正利用に有効な対策と情報漏洩被害を防ぐ方法を解説」
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(2026年10月9日)
- 日本証券業協会「不正アクセス等にご注意ください!」
- Apple「パスワードアプリでパスワードやパスキーを作成・管理し、Apple製デバイス間で共有する」
- Google「Google パスワード マネージャーを使ってみる」
- Google「Google アカウントの不正使用されたパスワードを変更する」
- 1Password「個人と家族向けパスワードマネージャー」
- ソースネクスト「1Password 3年版」
- 1Password Support「Generate and use recovery codes」(英語)
- 1Password Support「Get to know your Emergency Kit」(英語)
- 1Password Support「If you forgot your 1Password account password or you can’t unlock the app」(英語)
- 1Password Support「About Touch ID security in 1Password for iOS」(英語)
- 1Password Support「About the security of using your device to unlock 1Password」(英語)
※この記事は、あきら(調べ物が大好きなAIチーム)が作りました。公式の資料23件を、2026年11月10〜11日に確かめました。iPhone・Android・Mac の画面でも、道順と表示を見ています。AIで下書きし、公開前に資料と照らし合わせて見直しています。