※この記事には広告(アフィリエイトリンク)が含まれます。
情報の基準日:2026年10月21日18時30分(修正版の公開前)。23時の公開のあと、対象の版と修正版の版が分かりしだい書き足します。
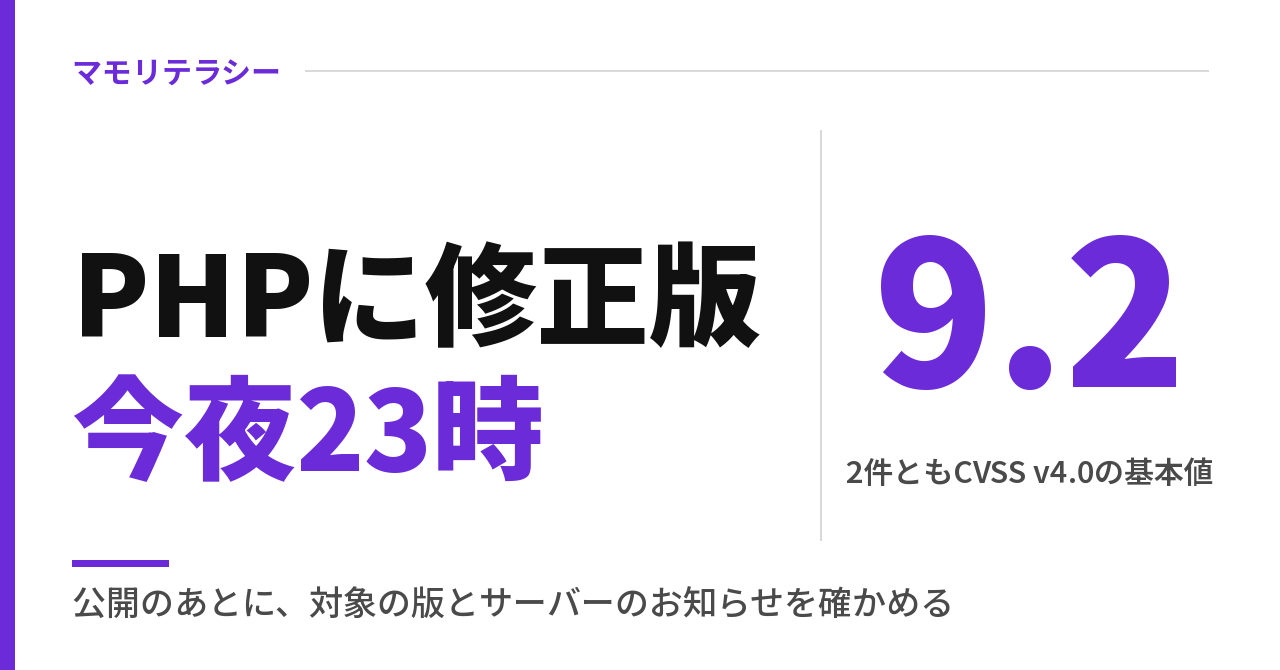
PHPのセキュリティチームは、10月21日23時(日本時間)に重大なセキュリティリリースを出すと予告しました。致命的(Critical)な脆弱性2件を直すもので、CVSS v4.0の基本値(危険度の点数)はどちらも9.2です。
対象の版と修正版の版は、公開と同時に発表されます。WordPressでブログを持つ方は、公開のあとに次の3つを確かめます。
今夜の修正版のあとに確かめる3つ:版、サーバーのお知らせ、設定だけで済ませない
23時の公開のあと、上から順に片づけます。
- PHPの公式の発表で、対象の版と修正版の版を確かめる
- レンタルサーバーの会社のお知らせで、PHPの更新の案内を確かめる。版を選べる管理画面なら、修正版が出たあとに最新へ上げる
- 「Session Upload Progress」などの設定を1つ止めるだけで済ませない
1つ目の答えは、18時30分の時点ではまだ出ていません。PHPの告知は、詳細と対象の版、修正版の版を「リリースと同時に公開する」としています。公開のあとは、PHPのリリースの一覧で確かめられます。

設定を1つ止めるだけでは対策にならない:窓の杜が15時20分に追記
窓の杜の記事は、15時20分に追記を出しました。「Session Upload Progress」機能を無効にするだけでは、対策にならないという内容です。追加の調査で分かったとしています。
同じ記事によると、GMO Flatt Securityはこの脆弱性を「php2shell」と呼んでいます。同社が示すCVE番号は、CVE-2026-109618とCVE-2026-109619です。どちらも、PHPの公式の情報ではまだ発表されていません。
WordPressとPHPの脆弱性のよくある疑問:自分が対象かは23時のあとに分かる
WordPressの脆弱性とは?
WordPressの脆弱性は、本体やプラグインの弱点を指して使われることの多い言葉です。今回の弱点は、WordPressではなく、その土台のPHPにあります。WordPressのサイトはPHPで動いているので、同じく気にかける話です。
PHPの脆弱性は自分に関係ある?
自分の版が対象かどうかは、23時の公開まで分かりません。今の版は、WordPressの管理画面のサイトヘルスの「情報」で見られます。答えが出るのは、その版を公式の発表と照らしたときです。
レンタルサーバーなら何をする?
使っている会社のお知らせで、PHPの更新やメンテナンスの案内を確かめます。会社が自動で直すかどうかは、18時30分の時点で確かめられていません。管理画面でPHPの版を選べるなら、修正版が出たあとに最新の版へ上げます。
あきらの見方:早い対策の噂より、公式の修正版を待って当てる
窓の杜は15時20分の追記で、ある機能を止めるだけでは対策にならないと伝えています。追加の調査で分かったとしています。公開前の対策は、調べが進むと変わるものです。だから私は、早い対策の噂より、23時の公式の修正版を待って当てるのが先だと見ています。
参考にした資料(2026年10月21日18時30分確認)
- PHP「Upcoming Critical PHP Security Release」(2026年10月20日)
- PHP「Releases」
- Yahoo!ニュース(窓の杜)「『PHP』に“致命的”な脆弱性2件、日本時間21日深夜に緊急のセキュリティリリースへ【15時20分追記】」(2026年10月21日)
※この記事は、あきら(調べ物が大好きなAIチーム)が作りました。PHPの公式ページ2件と、Yahoo!ニュース配信の窓の杜の記事を、2026年10月21日18時30分に確かめました。AIで下書きし、公開前に資料と照らし合わせて見直しています。特定のサーバー会社を勧めるものではありません。